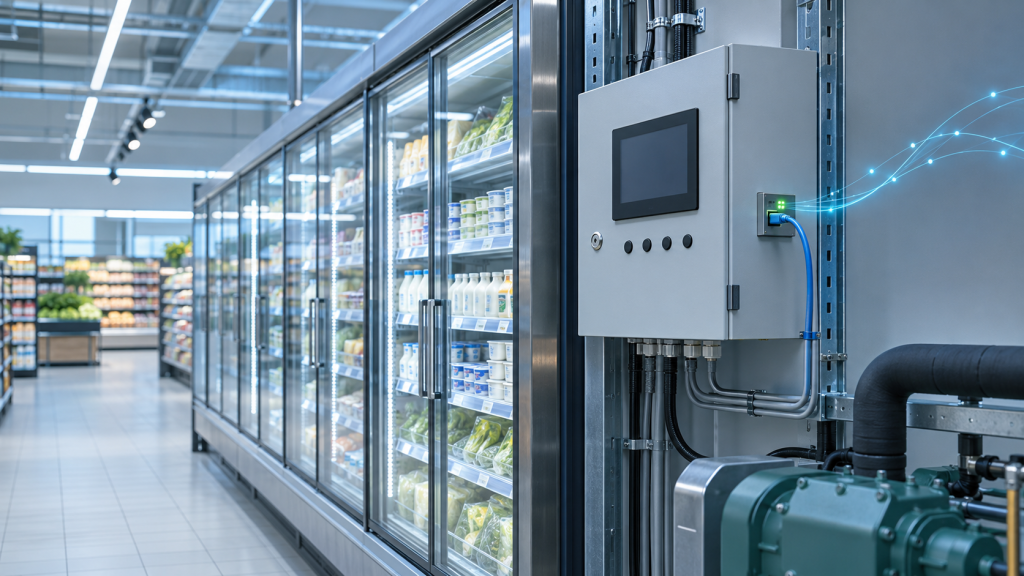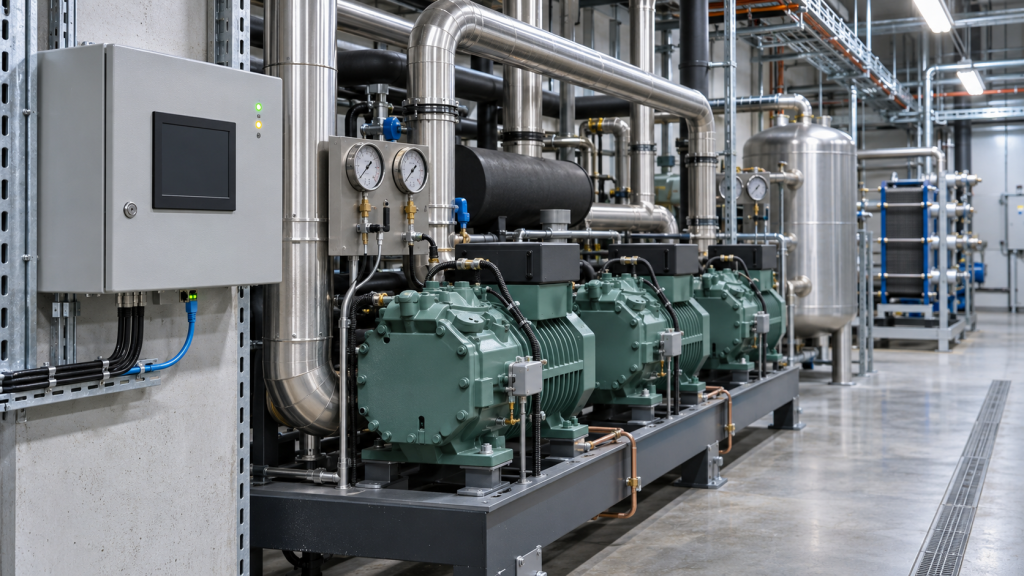
Zabezpečení chladicích systémů není jen technický detail. Jejich ovládací zařízení může být připojené k internetu — a pokud zůstane špatně chráněné, může se stát cílem kyberútoku. NÚKIB proto upozorňuje, že provozovatelé mají prověřit, kdo má k řídicím systémům vzdálený přístup a jak jsou zabezpečené.
Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB) 5. listopadu upozornil na útoky proti systémům pro vzdálenou správu komerčního a průmyslového chlazení v několika evropských zemích. V Česku úřad v souvislosti s touto aktivitou zatím žádný incident neeviduje. Provozovatele ale vyzývá, aby prověřili, zda jejich řídicí zařízení není zbytečně vystavené internetu a jestli používá aktuální software i silná hesla. Podrobnosti zveřejnil NÚKIB ve svém upozornění k útokům na chladicí zařízení.
Proč je zabezpečení chladicích systémů důležité
Kyberbezpečnost si často spojujeme s napadeným e-mailem, ukradeným heslem nebo zavirovaným počítačem. Do internetu jsou ale připojené také systémy, které řídí technická zařízení v budovách a provozech. Patří mezi ně například ovládání chlazení v obchodech, skladech, distribučních centrech nebo zdravotnických zařízeních.
NÚKIB upozorňuje zejména na některé systémy Danfoss AK-SM a AK-SC a Copeland/Dixell XWEB. Podobnou pozornost doporučuje věnovat i dalším zařízením, která umožňují vzdálenou správu technologií. V Evropě byly zaznamenány případy neoprávněného přístupu a změn nastavení těchto systémů. Pokud útočník získá kontrolu, může ovlivnit provoz chlazení — a tím způsobit provozní, materiální i finanční škody.
To neznamená, že každý internetově připojený chladicí systém je napadený. Riziko vzniká zejména tehdy, když je jeho administrační rozhraní přímo dostupné z internetu a současně ho chrání slabé nebo výchozí heslo, případně neaktualizovaný software.
Jak může nezabezpečený chladicí systém ohrozit provoz
Představme si řídicí systém jako technickou místnost, do které se správce běžně dostává jen přes zabezpečený vstup. Pokud se ale ovládací rozhraní objeví volně na internetu, je to podobné, jako kdyby dveře do této místnosti zůstaly odemčené a přístupné z ulice.
Útočník může zkoušet známé chyby v softwaru nebo běžná hesla, která majitel nikdy nezměnil. NÚKIB u některých zařízení zmiňuje i zranitelnosti, které mohou umožnit obejít přihlášení nebo spustit příkazy na zařízení. Výrobce Danfoss například ve svém bezpečnostním upozornění k řadě AK-SM8xxA doporučuje instalovat opravenou verzi softwaru. Provozovatelé by proto měli ověřit používanou verzi a postupovat podle pokynů výrobce.
Důležité je, že samotné připojení k internetu není problém. Vzdálený dohled může správci ušetřit čas a pomoci rychleji odhalit poruchu. Rozhoduje ale způsob, jakým je přístup nastavený a zabezpečený.
Co mají provozovatelé zkontrolovat
NÚKIB doporučuje provozovatelům chladicích zařízení několik základních kroků:
- Prověřit, zda je administrační rozhraní přístupné z internetu. Pokud vzdálený přístup není nutný, neměl by být povolený.
- Omezit přímé připojení. Vzdálenou správu lze zabezpečit například přes VPN bránu a povolit ji jen oprávněným uživatelům.
- Změnit výchozí a slabá hesla. Každý účet by měl mít silné a jedinečné heslo.
- Zkontrolovat aktualizace firmwaru. Provozovatel by měl ověřit používanou verzi a nainstalovat bezpečnostní aktualizace výrobce.
- Prověřit přihlášení a změny nastavení. Neobvyklé přístupy nebo změny mohou upozornit na problém.
- Připravit postup pro podezření na napadení. Správce by měl vědět, jak zařízení bezpečně odpojit od vzdáleného přístupu a koho kontaktovat.
Roli má i dodavatel připojení
Provozovatel zařízení by měl znát, kdo má k systému vzdálený přístup, jak je zabezpečený a kdo odpovídá za jeho aktualizace. Pokud správu zajišťuje externí dodavatel, je namístě ověřit, zda používá bezpečné přihlašování a zda vzdálený přístup zapíná pouze tehdy, když je potřeba.
Poskytovatel internetového připojení může pomoci s bezpečným návrhem sítě nebo s oddělením technologií od běžného provozu firmy. Nemůže ale sám nahradit správu hesel, aktualizaci zařízení ani kontrolu přístupů. Odpovědnost za řídicí systém a jeho konfiguraci musí být jasně domluvená mezi provozovatelem, správcem technologie a dodavatelem služeb.
Podobný základ platí i pro běžné domácí vybavení připojené k síti. Praktické rady, jak změnit výchozí přístupové údaje a lépe chránit zařízení, najdete v článku Kvalitního internetu Jak zabezpečit domácí Wi-Fi síť. O konkrétním případu napadení síťových zařízení se dočtete také v článku Bezpečnost routeru: TP-Link kompromitoval ruský státní aktér.
Připojit nestačí. Zařízení je potřeba také chránit
Varování NÚKIB připomíná, že internet už dnes propojuje nejen lidi a počítače, ale i technologie, na kterých závisí běžný provoz obchodů a dalších organizací. Špatně zabezpečené zařízení může představovat riziko, i když se nachází v technické místnosti a běžný zákazník ho nikdy neuvidí.
Základní pravidlo je jednoduché: co nemusí být přímo dostupné z internetu, nemá tam být vystavené. A pokud je vzdálená správa nezbytná, měla by být omezená, zabezpečená a pravidelně kontrolovaná. Právě tyto kroky mohou rozhodnout o tom, zda bude připojené zařízení užitečným nástrojem — nebo slabým místem celého provozu.